GitHub推荐:4 个月 7.3K stars:OpenShip 把 Vercel 搬回你的服务器
一句话总结
OpenShip 是一个 Apache-2.0 开源的应用部署控制平面,用 Desktop、Web、CLI、REST API 和 MCP 提供接近 Vercel 的部署体验,却通过标准 SSH 管理你的服务器,不要求目标机常驻专有 Agent。
值得关注的理由
- 切入点足够具体:它没有只喊「开源 Vercel」,而是把「目标服务器无专有 Agent」「本地、远端、云端三种构建位置」「直接读取 Vercel/Railway 配置」组合成明确差异。
- 热度与工程投入同时出现:仓库创建约 4.6 个月便获得 7,333 stars、541 forks;近 30 天有 188 个 commit,并已发布 v0.3.0。它不是只有漂亮落地页的概念项目。
- 代码里有可迁移的硬技巧:SSH 断线后的 exactly-once 远程命令、反向隧道凭证转发、PGlite 跨进程锁、按 runtime 能力切换部署时序,都值得做部署系统和开发者工具的人拆解。
项目展示
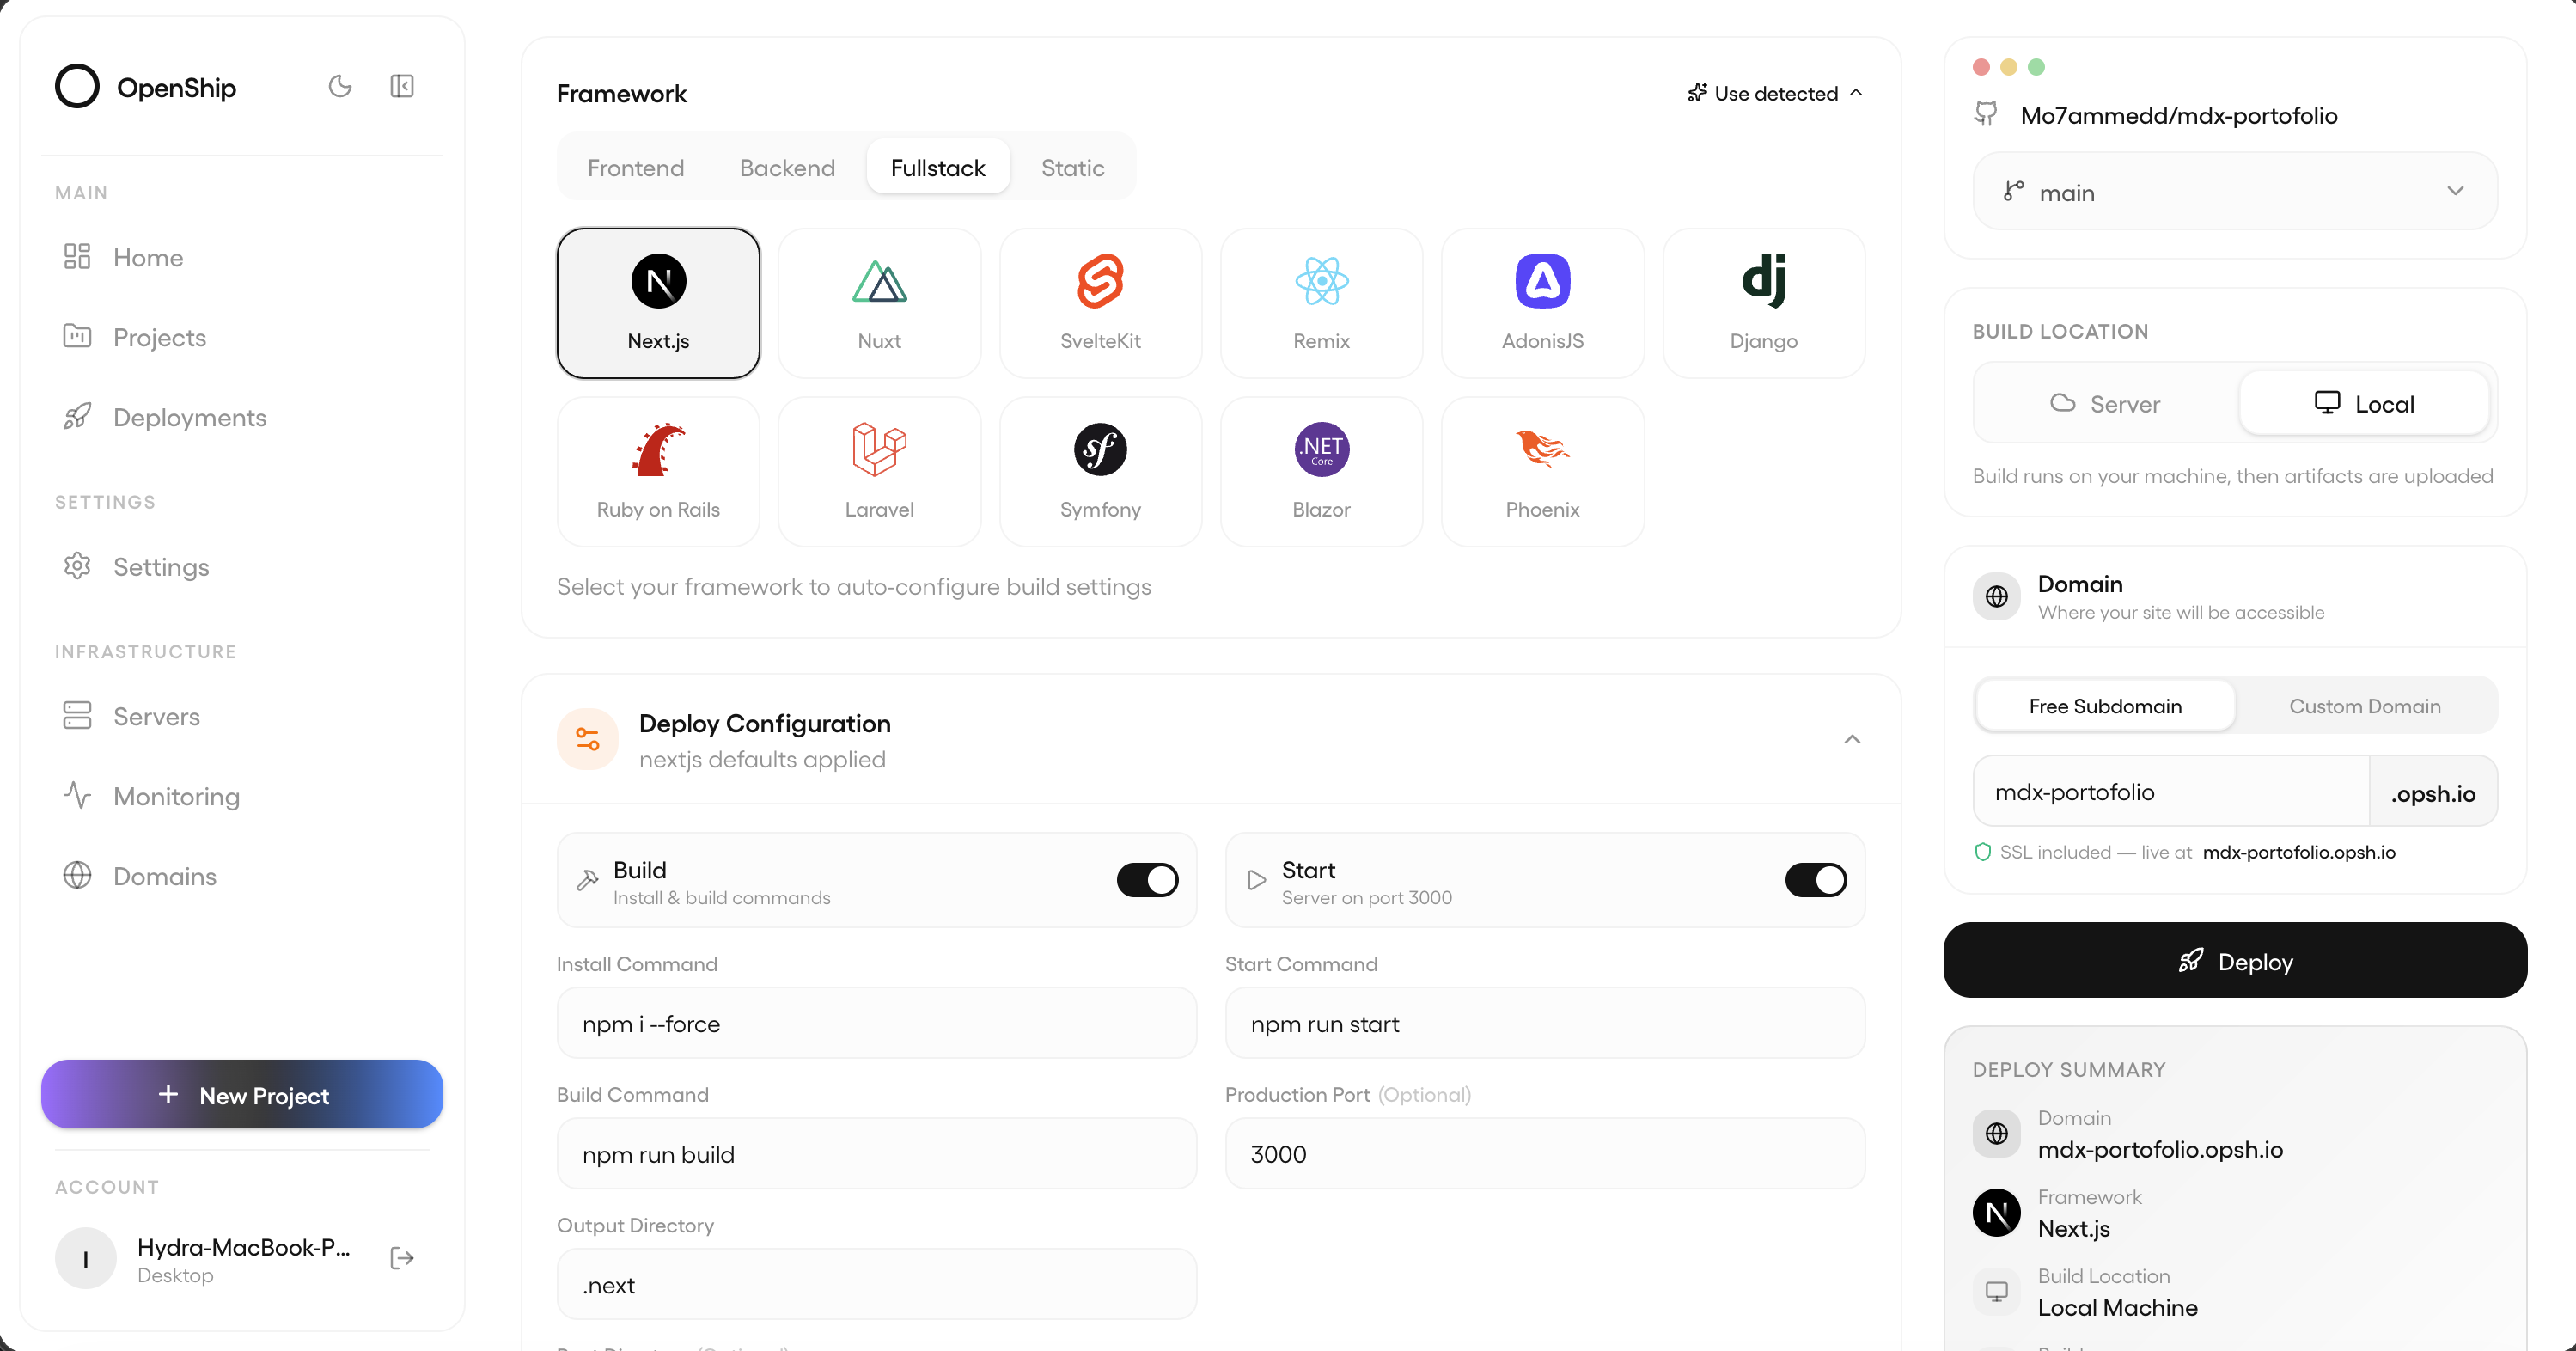
OpenShip 的统一 Dashboard:与 Desktop、CLI、REST API 和 MCP 共享同一个后端控制平面。
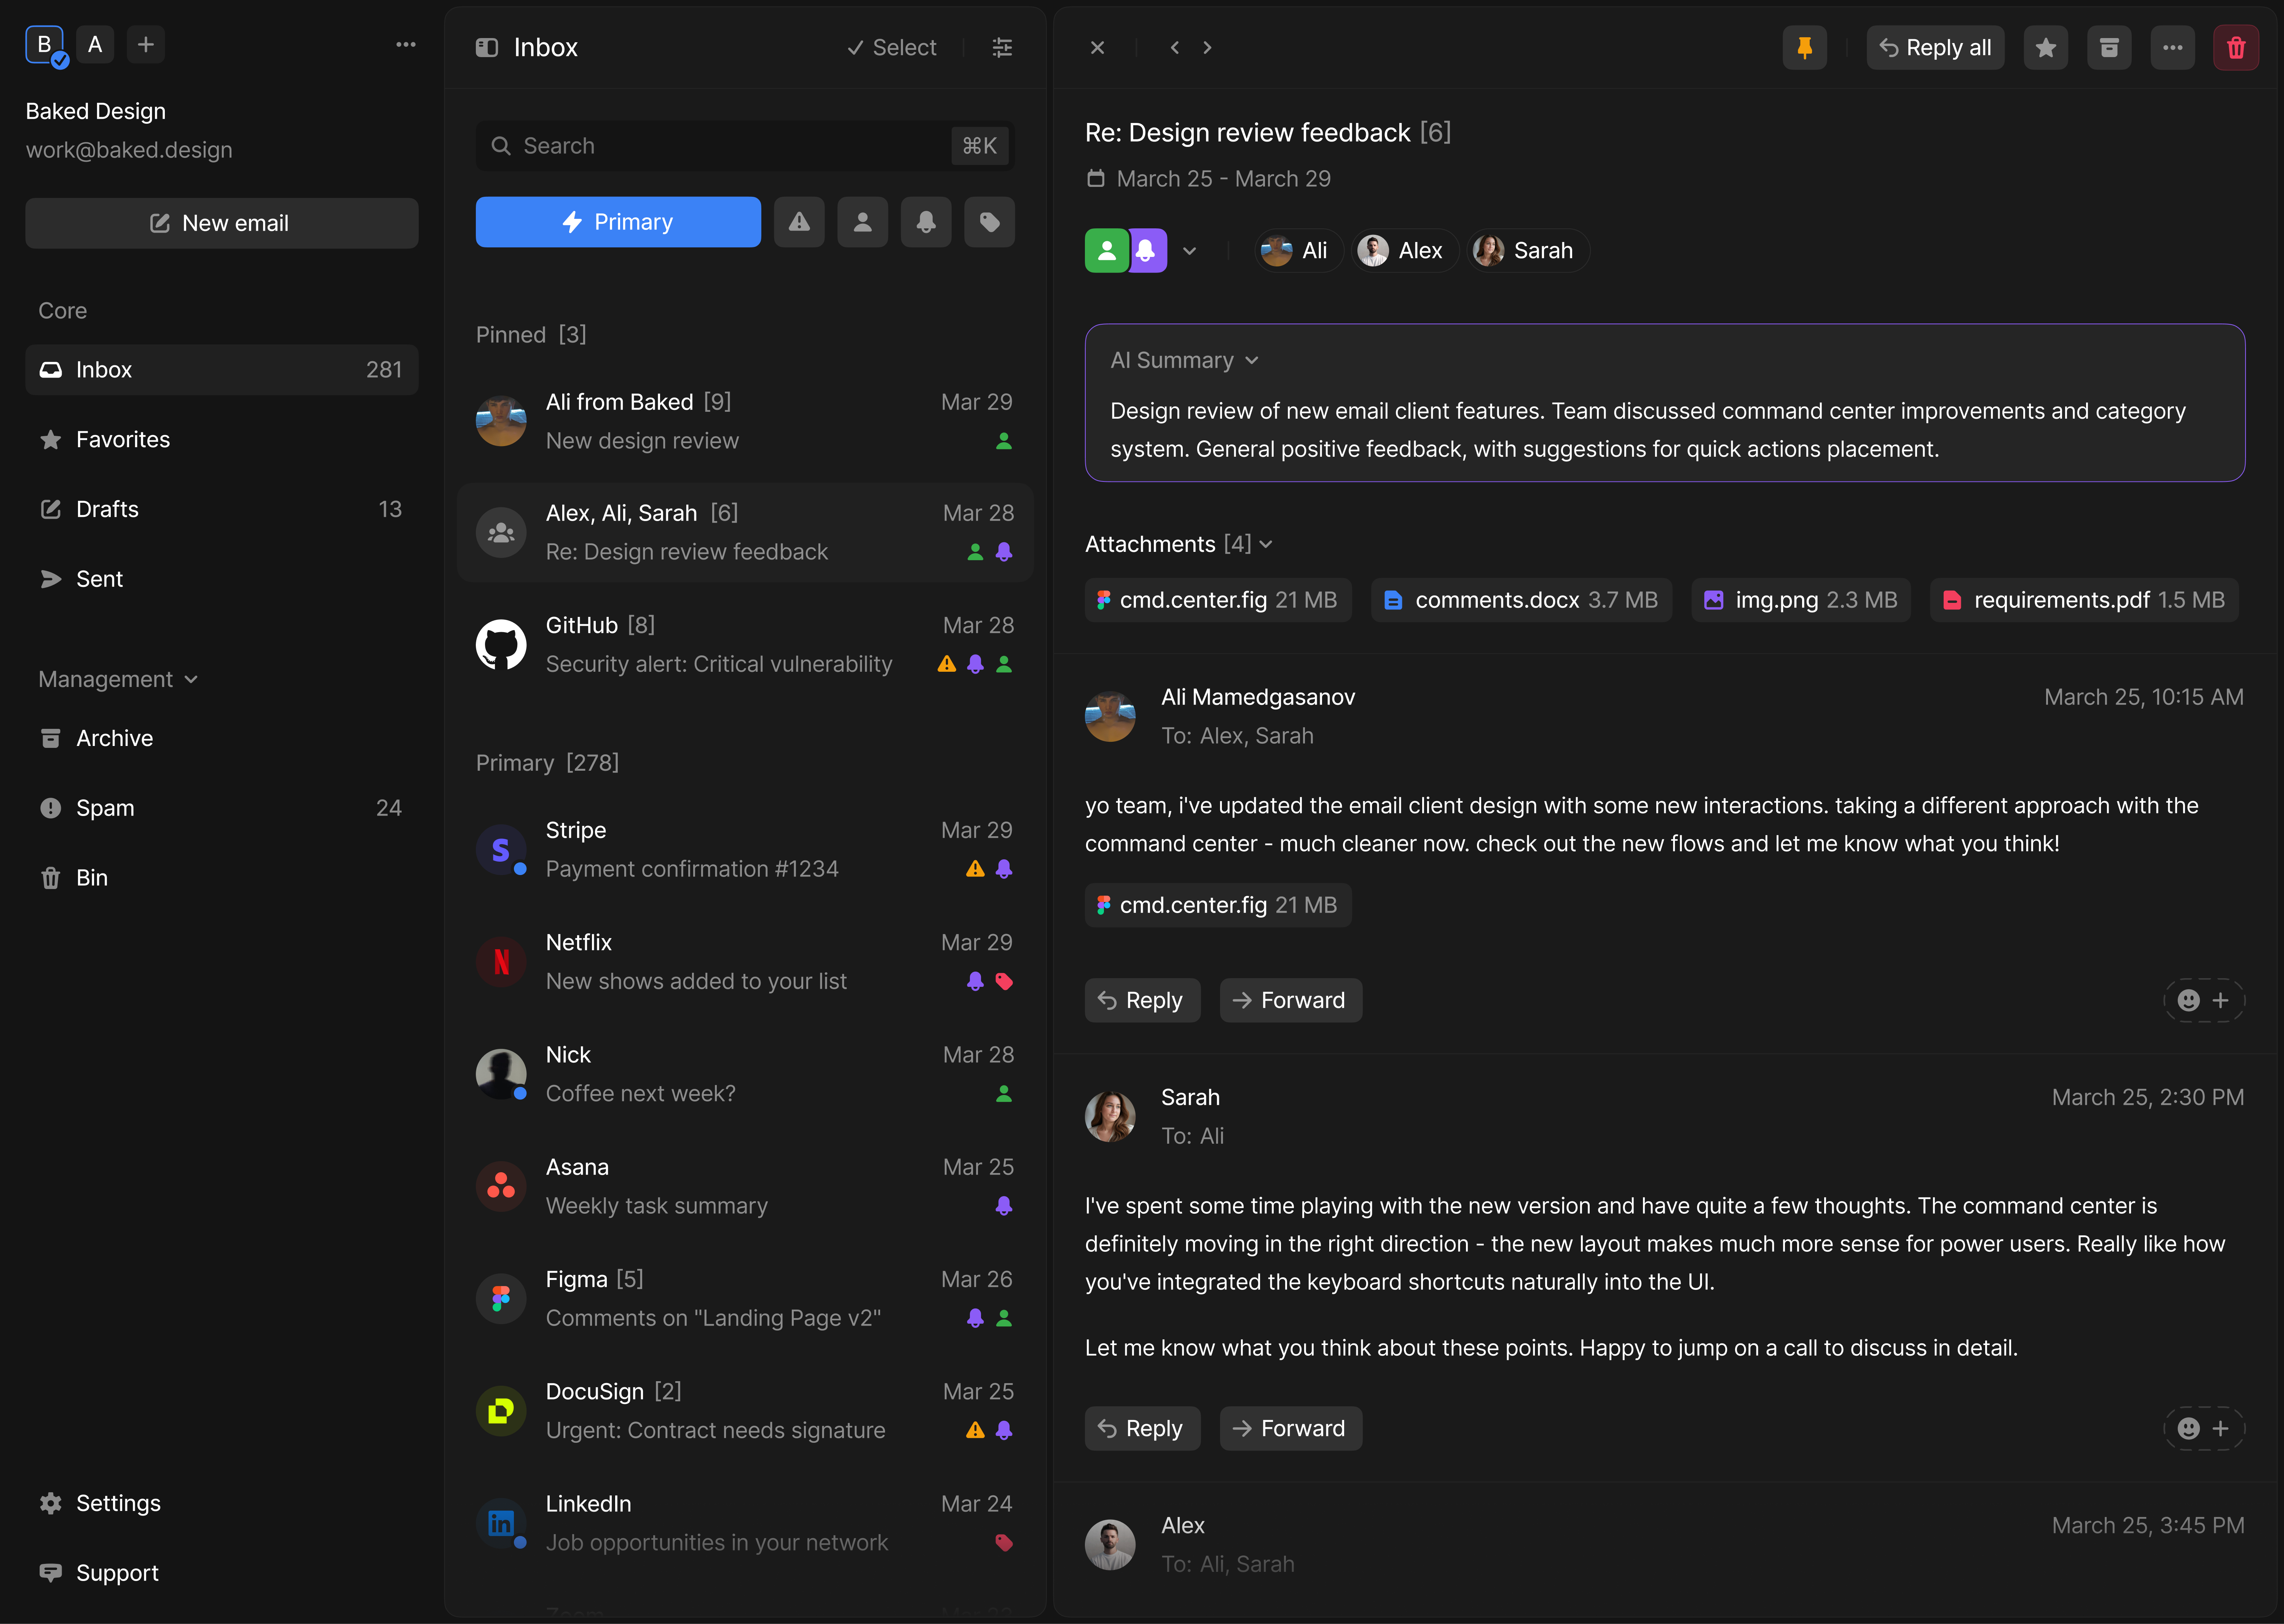
项目还试图把邮件等生产基础设施纳入同一工作台,产品边界明显大于单纯的容器发布器。
项目画像
| 维度 | 数据 |
|---|---|
| GitHub | https://github.com/oblien/openship |
| Star / Fork | 7,333 / 541 |
| 代码行数 | 678,431;JSON 61.7%、TypeScript 20.3%、TSX 15.6% |
| 项目年龄 | 约 4.6 个月,创建于 2026-03-05 |
| 开发阶段 | 密集开发:近 30 天 188 个 commit,近 90 天 219 个 |
| 贡献模式 | 核心维护者主导:19 位 git 作者,主作者占约 74.9% |
| 热度定位 | 早期大众热门,成熟度正在追赶关注度 |
| 质量评级 | 代码优秀、文档良好、测试良好 |
代码规模需要谨慎解读:JSON 占 418,756 行,TypeScript 与 TSX 合计约 24.3 万行;678K 不能直接等同于手写业务代码量。
作者视角:为什么存在这个项目
创始人/作者背景
仓库属于美国的早期产品组织 Oblien,组织自述是「A home for your agents, a workspace for any task」。团队及创始人的个人履历没有公开到足以独立核验的程度,因此不能编造其过往经历。
可以从产品与代码判断的是:团队熟悉 Agent 基础设施、隔离运行时、SSH、容器部署和开发者工具。OpenShip 是该组织投入最高、传播最广的仓库,主贡献者占据约四分之三提交,说明目前仍是强核心维护者驱动,而非成熟社区自治项目。
问题判断
作者看到的是两个长期割裂的体验:Vercel、Railway、Render 让发布极其顺滑,但代码、运行环境与工作流容易被平台绑定;Coolify、Dokploy、Dokku、CapRover 给了基础设施所有权,却通常需要用户自己维护控制服务器、容器体系和更多运维状态。
OpenShip 选择的窗口是:OCI、OpenSSH、OpenResty、ACME 已足够标准化,PGlite 又允许桌面端嵌入 PostgreSQL 语义的数据库。于是,一套控制平面可以同时塞进 Desktop、部署在团队 VPS,或由官方托管,而目标服务器只暴露标准能力。
解法哲学
OpenShip 的核心价值观不是「自己重新发明所有基础设施」,而是尽量建立在可退出的标准组件之上:
- 用 SSH,而不是在目标服务器安装 OpenShip 专有守护进程;
- 用 Docker/OCI 或标准 systemd 进程,而不是私有运行时;
- 用 OpenResty、ACME、S3、SMTP 等通用协议和组件;
- 接受
vercel.json、railway.toml等既有声明,降低迁移摩擦; - 让 Desktop、Dashboard、CLI、REST API、MCP 共享一个状态和权限入口。
它换来的代价也很明确:复杂性并没有消失,而是从「远端 Agent 生命周期」迁移到了 SSH 隧道、跨平台打包、命令断线恢复和多运行时一致性上。Issue #64 与 #110 正在暴露这一成本。
战略意图
OpenShip 是 Oblien 的核心开源控制平面,商业路径是 OpenShip Cloud:自托管和桌面版负责获客、建立信任与形成开发者工作流,官方云负责托管便利和收费。仓库采用 Apache-2.0,Desktop、CLI 和控制平面代码均公开,现阶段更接近「同一套开源产品的托管服务」,而不是把关键企业功能完全关在商业版中的传统 open-core。
核心价值提炼
创新之处
-
远程命令的 journaled exactly-once 语义
SSH 长命令执行期间断线很常见,直接重试可能让部署、迁移或系统安装重复发生。OpenShip 让调用方指定
opId,远端通过原子mkdir争夺操作命名空间,命令脱离 SSH channel 继续运行,并把 stdout、stderr 与退出码落盘。重连时只收割结果,不重新启动任务。新颖度 4/5,实用性 5/5,可迁移性 5/5。
-
反向 SSH 隧道传递 Git 凭证
目标服务器拉取私有仓库时,通过 SSH reverse forwarding 回调控制平面获取凭证;凭证无需写进远端
.git/config或文件系统。这是把传统 SSH 隧道能力用于部署凭证最小暴露面的好例子。新颖度 5/5,实用性 5/5,可迁移性 4/5。
-
用
canOverlap抽象部署时序Docker、裸进程和云端 runtime 是否允许新旧版本同时运行,决定了能否零停机切换。OpenShip 不把时序硬编码进各 runtime,而让环境声明
canOverlap:可重叠时先起新版本、健康检查、切流量、再停旧版;不可重叠时则先停旧版,失败后尝试恢复。新颖度 3/5,实用性 5/5,可迁移性 4/5。
-
同一份路由语义的双 emitter
vercel.json等配置先被解析成内部模型,再分别编译为 OpenResty 配置或 Oblien Cloud API payload。解析与输入消毒只做一次,输出端按环境分流,避免两个部署后端逐渐产生语义漂移。 -
PGlite 的工程化防护
Desktop 用 PGlite 获得零外部依赖的 PostgreSQL 体验,但 PGlite 不允许多个进程同时打开同一数据目录。OpenShip 用
O_EXCL原子文件锁和稳定 machine-id 区分同机、异机场景;特意不使用可能随网络变化的 hostname。服务器版则改用 PostgreSQL advisory lock。 -
安装边缘代理前先做只读 preflight
系统先检测 80/443 端口被 Nginx、Caddy、Apache 还是未知进程占用,再要求调用方明确选择迁移或接管,而不是安装脚本直接覆盖现有生产入口。这种「先分类事实、再授权动作」的模式尤其适合基础设施工具。
可复用的模式与技巧
- 正交平台抽象:把 Platform 拆成 Runtime、Infra、System、Executor,而不是为每个目标环境复制整条部署链。
- Registry + 派生类型:语言、workspace、metadata parser、系统组件均由注册表驱动,相关 union、文件集合和检测列表从同一来源派生,避免加插件时漏改常量。
- 动态 import 隔离运行模式:Cloud 模式不会加载文件系统与 SSH 控制器;同一代码库支持多种部署形态,却减少不适用能力进入进程的机会。
- 配置解析与输出分离:第三方配置先归一化,再针对不同后端 emit,适用于迁移工具、IDE 配置导入和多云控制面。
- 逻辑 scope 的 advisory lock:按服务器、项目等业务键串行化 provisioning,无需额外引入 Redis 或 ZooKeeper。
- 安全日志边界:
safeErrorMessage只抽取并截断Error.message,避免 SSH/AWS SDK 附带的凭证对象被整个写入日志。 - 目标能力探测:Systemd 与 Nohup supervisor 的选择依据目标机器,而不是控制平面机器;这是远程管理工具经常做错的细节。
关键设计决策
1. Runtime × Infra × System 三层正交组合
Platform 聚合 runtime、routing、SSL、system 与 executor,并按 Cloud、自托管、Desktop 动态组装。它避免了「Docker 本地版」「Docker 云版」「Bare 本地版」分别复制业务流程,但新增跨层能力时必须维护更严格的接口契约。
2. 单一 API 作为状态与权限入口
Hono 后端同时承载 REST、认证、OAuth 2.1、MCP 和 WebSocket。每条受保护路由必须声明 resource:action,否则应用拒绝启动。这把权限遗漏从运行期漏洞转成启动期错误;代价是中心 API 成为高价值故障域。
3. PostgreSQL 与 PGlite 双驱动
桌面安装追求零配置,团队和云部署追求并发与标准运维,因此 repo 层同时支持 PGlite 和 node-postgres。好处是产品形态共享数据库模型;代价是导出、锁和多进程行为都必须处理驱动差异,PGlite 不能被误当成高可用数据库。
4. OpenResty 同时承担路由和轻量观测
Lua 与 ngx.shared.dict 实现请求统计、日志环形缓冲、SSE 流和 loopback 管理 API,省去一套 Prometheus/Loki/Grafana。它适合单机和中小规模,但历史留存、查询能力与水平扩展不可能取代专用观测平台。
竞品格局与定位
竞品对比矩阵
| 维度 | OpenShip | Coolify | Dokploy | Dokku | CapRover |
|---|---|---|---|---|---|
| 核心入口 | Desktop、Web、CLI、API、MCP | Web、API | Web、CLI | CLI | Web、CLI |
| 目标服务器策略 | SSH 管理,无 OpenShip 专有 Agent | 成熟的服务器控制面 | Docker/Swarm 控制面 | 单机 CLI/插件 | Docker Swarm manager |
| 构建位置 | 控制平面、目标机或云端 | 以服务器侧为主 | 以服务器侧为主 | 目标 VM | 集群内 |
| 配置迁移 | 原生读取 Vercel/Railway 等配置 | 以自身模型/UI 为主 | Compose/自身模型 | Heroku/buildpack 模式 | 自身应用定义 |
| 成熟度 | v0.3.0,约 4.6 个月 | 多年、约 59K stars | 约 36K stars | 14K+ commits、347 releases | 长期稳定、约 15K stars |
| 最适场景 | 独立开发者、小团队、低锁定部署 | 功能完整的成熟自托管 PaaS | Docker/Swarm 多服务器 | 极简 mini-Heroku | 稳定可视化 Swarm PaaS |
竞品 star 为 Phase 1 调研时的近似值,只用于量级判断,不应当作静态精确排名。
差异化护城河
OpenShip 的护城河不是某一个难以复制的算法,而是四种体验的组合:目标机无专有 Agent、Desktop 零配置入口、多种现有 PaaS 配置可直接导入、Cloud 与自托管共享控制面。单项都能被复制,但成熟竞品若改变远端执行架构或补 Desktop,需要承担较高的历史兼容成本。
代码层的 registry、adapter 与 DeployPipeline 则决定这个组合能否长期维护。如果这些抽象经住多 runtime、多平台和更多代码源扩张,工程积累才会转化成真正护城河。
竞争风险
Coolify 是最直接的替代风险:社区、文档、模板、生产案例和多服务器能力都远强于一个 v0.3 项目。Dokploy 也更适合明确以 Docker/Swarm 为中心的团队。若用户不在意目标服务器有控制组件,也不需要 Desktop 或 MCP,选择成熟竞品通常更理性。
OpenShip 自己最大的竞争风险是「差异化也制造了更大的测试矩阵」:macOS/Windows/Linux、Electron/Bun、PGlite/Postgres、Docker/Bare/Cloud、Local/SSH、Dashboard/CLI/MCP 任意两层组合都可能出现契约问题。当前 fix 类提交约占可分类提交的一半,说明团队正在为这种复杂性付费。
生态定位
它位于托管 PaaS 与传统自托管 PaaS 之间:向 Vercel/Railway 学习开发体验,向 Dokku/Coolify 学习基础设施所有权,却用 SSH 标准通道和 Desktop 控制平面建立自己的细分位置。Nixpacks/Railpack 更像其上游构建技术,而非完整竞品。
套利机会分析
- 信息差:它已经有 7.3K stars,不能算低关注度项目;真正的信息差在于,大多数传播可能停留在「又一个开源 Vercel」,而 journaled remote exec、反向凭证隧道、PGlite 锁和权限声明强校验更值得研究。
- 技术借鉴:部署或远程运维系统可直接借鉴 opId journal、SSH ControlMaster、reverse forwarding、advisory lock、temp+rename 原子写入和 runtime 能力驱动的 pipeline。
- 生态位:适合填补「不想用 Kubernetes、不想在每台目标机安装 Agent,又希望有图形化和 AI 接口」的空白。
- 趋势判断:自托管、低锁定、AI 可操作基础设施都符合 2026 年开发者工具趋势;但星标增长采样因 GitHub API 返回 403 而缺失,不能把累计高热度误写成当前仍在爆发。
风险与不足
- 项目仍非常年轻:v0.3.0 与 0.x 语义意味着 API、数据库和部署行为可能不兼容变化,生产环境应锁定版本并验证迁移。
- 修复压力高:可分类 commit 中 Fix/Bug 约占 49.5%,而 Test 约占 2%、Refactor 约占 1%。这不等于测试不足,但说明当前优先级明显是让快速扩张的功能在更多环境跑通。
- 核心维护集中:主作者约占 74.9% 提交;一旦维护者节奏变化,项目风险高于社区驱动竞品。
- 多界面与跨平台是双刃剑:Issue #64 暴露 Dashboard origin/API endpoint 问题,Issue #110 暴露 macOS Desktop 的 Bun external resolution 问题。
- 代码源仍偏 GitHub:Issue #75 请求一等 GitLab 集成。若「低锁定」要成为完整承诺,代码源层也必须去中心化。
- 多节点能力尚在路线图:负载均衡 UI、私有网络、高级监控和可视化 CI/CD 尚未达到成熟竞品水平。
- 云模式存在新的信任边界:自托管项目数据可留在用户实例;Cloud 项目则由官方云持有,用户实例充当 gateway。选择云端便利时仍要评估数据驻留、可用性和退出流程。
- 公开团队背景有限:产品和代码信号良好,但创始人履历、公司融资与长期运营能力无法从公开资料充分核验。
行动建议
- 如果你要用它:个人项目、内部工具和可接受短暂停机的非关键服务最适合先试。先在独立 VPS 验证 Git 拉取、构建、TLS、回滚、备份和升级;生产采用要固定 release,不要直接追
main。若你需要成熟的多服务器、数据库模板和长期案例,优先对比 Coolify 或 Dokploy;若只要一台 VM 的极简 Git push,Dokku 可能更稳。 - 如果你要学它:优先阅读
packages/adapters/src/runtime/deploy-pipeline.ts、远程 journal 与 SSH executor、packages/db/src/pglite-lock.ts、packages/core/src/metadata/、路由编译器、apps/api/src/app.ts和权限 router。这些文件比 Dashboard 页面更能代表项目价值。 - 如果你要 fork 它:优先补齐 GitLab/通用 Git provider 抽象、runtime health check、跨平台 Desktop 回归矩阵、端到端部署故障注入、公开 coverage,以及从 PGlite 到 Postgres 的可验证迁移工具。不要急着再加一个 UI 功能。
知识入口
| 资源 | 链接 |
|---|---|
| DeepWiki | oblien/openship |
| Zread.ai | 未收录 |
| 关联论文 | 无;搜索到的同名 OpenShip 论文与本仓库没有可靠对应关系 |
| 在线 Demo | 无;可从 最新 Release 下载 Desktop 体验 |