Antigravity-Manager 深度分析报告
一句话总结
一个用 Rust + Tauri 构建的本地 AI 调度中心——将 Google Cloud Code 的免费 Web 会话转化为标准 API 端点,通过三协议统一网关、签名缓存、模型级配额保护等精巧工程实现多账号智能调度。
值得关注的理由
- Rust 系统编程的工程标杆:66K 行有效代码,DashMap 无锁并发、三层签名缓存、Token 估算自校准器、Protobuf 手写编解码,Rust 高性能系统设计的教科书级案例
- 三协议统一网关架构:Claude / OpenAI / Gemini 三种 API 协议双向转换,Mapper 模式做到客户端零修改接入,对任何需要多协议兼容的网关项目都有参考价值
- 平台套利工具的极致工程化:从简单的账号切换器到功能完备的 AI 调度中心,签名恢复、模型级配额保护、上下文分层压缩等创新解决了真实的工程难题
项目展示
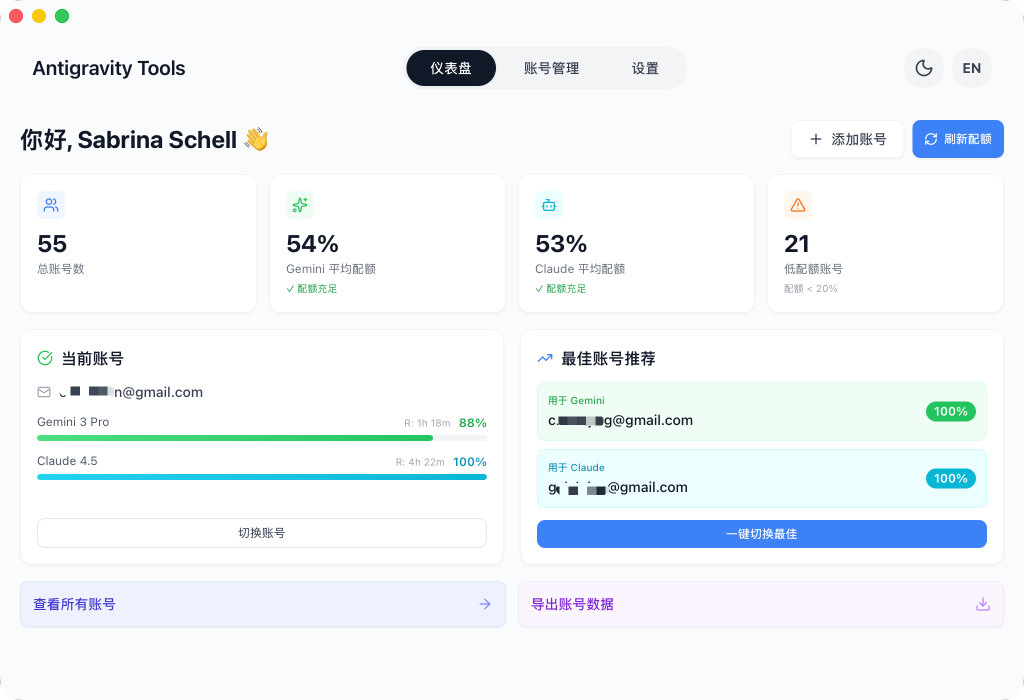
管理面板 Dashboard——实时展示账号状态、配额用量和 API 调用统计
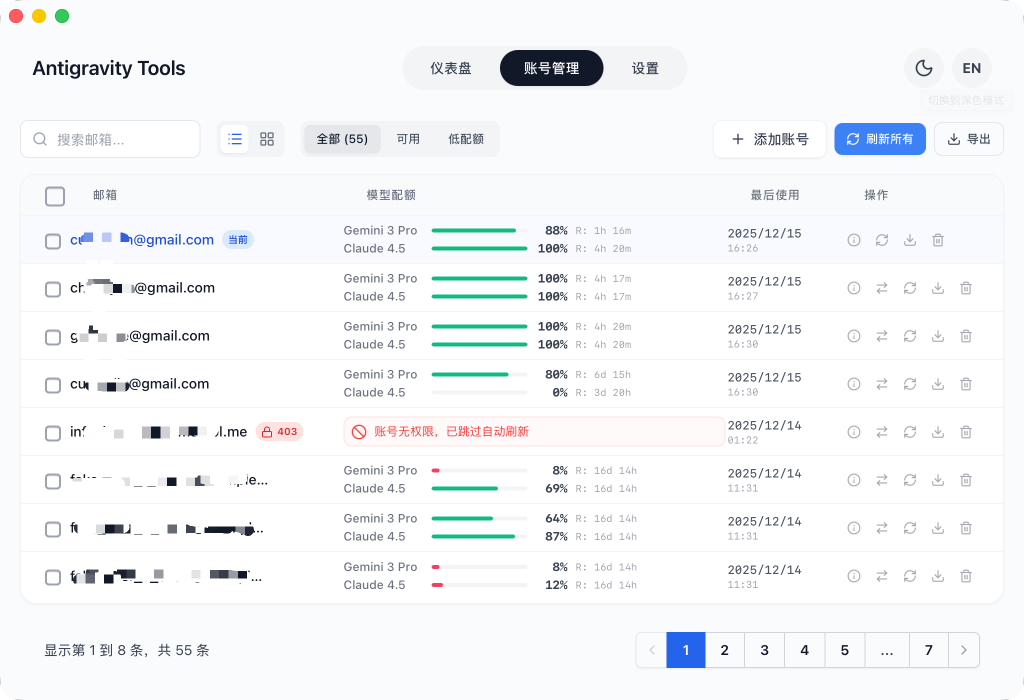
多账号池管理——支持 OAuth 登录、配额监控和健康评分
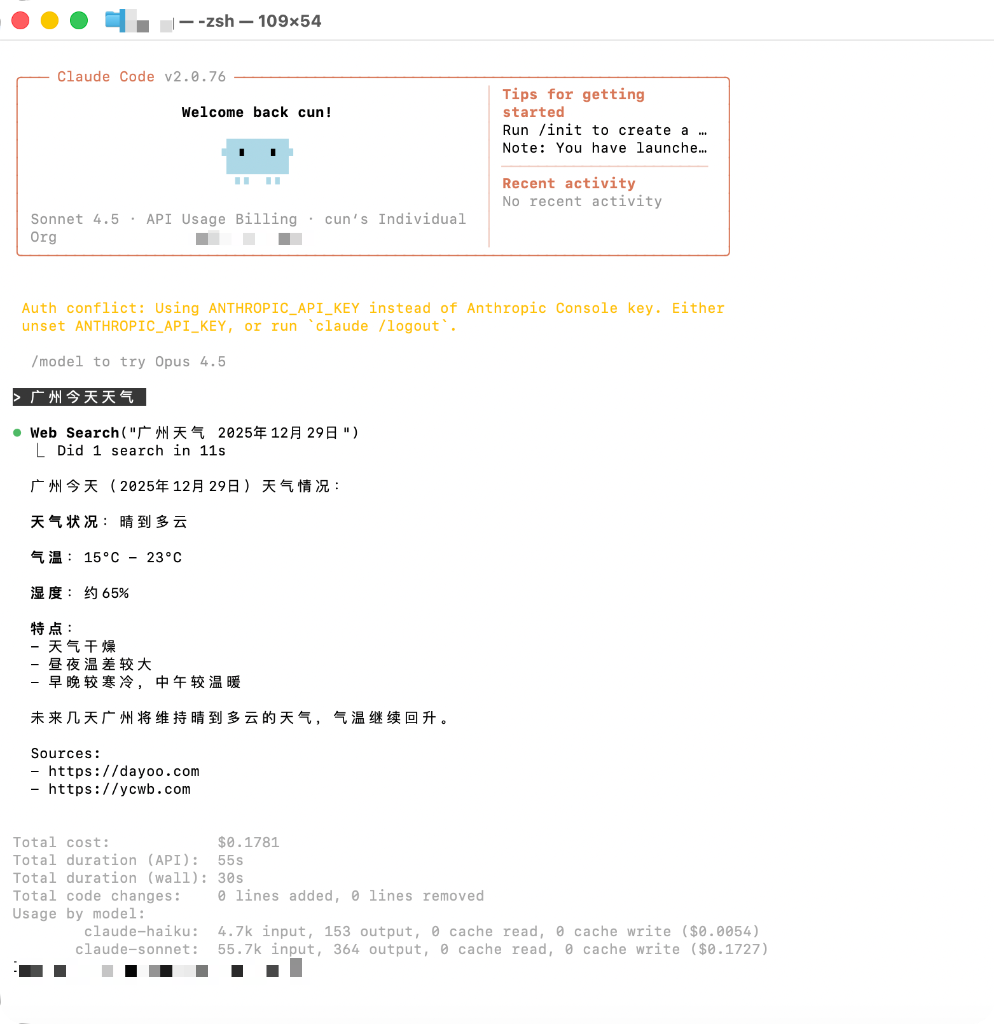
Claude Code CLI 无缝接入——零修改使用本地代理端点
项目画像
| 维度 | 数据 |
|---|---|
| GitHub | https://github.com/lbjlaq/Antigravity-Manager |
| Star / Fork | 27,792 / 3,035 |
| 代码行数 | 66,089 行有效代码(Rust 67.2%, TSX 26.9%, TypeScript 2.7%) |
| 项目年龄 | 约 4.4 个月(2025-11-26 创建) |
| 开发阶段 | 从爆发迭代转入稳定维护(59 天 570 次提交,125 个版本) |
| 贡献模式 | 独立开发(lbjlaq 87% 提交,10 位贡献者) |
| 热度定位 | 大众热门(日均 212 Star,中文 AI 工具圈爆款) |
| 质量评级 | 代码[优秀] 文档[良好] 测试[中等] |
作者视角:为什么存在这个项目
创始人/作者背景
lbjlaq,独立工具开发者,个人信息完全不公开。GitHub 9.5 年历史,44 个仓库,407 粉丝。其项目矩阵(Antigravity-Tools-LS、ls-transcoder、MeteorMail、CursorChecker、KeyTools)均围绕 AI IDE/工具链生态。大概率为中国开发者(项目双语中英文、活跃于 LINUX DO 中文社区),Rust + TypeScript 全栈能力突出。Antigravity-Manager 是其「破圈」之作。
问题判断
作者从个人 AI 工具链的日常使用中发现了一个系统级缺口:AI 平台给了免费额度,但只能在 Web UI 里用,对开发者工作流几乎无意义。问题的本质不是「缺少一个代理」,而是「缺少一个本地 AI 调度中心」——需要同时解决身份管理、协议翻译、配额感知、故障恢复四个层面的问题。
时机精准:Google Antigravity IDE 2025 年 11 月发布,免费 Web 会话额度慷慨。作者在发布当月即启动项目,2 个月内从 V1.0 迭代到 v4.1.31,125 个版本的发布速度抢占了「免费额度转 API」的窗口期。
解法哲学
「三层网关 + 全协议兼容」:
- 接入层:兼容 Claude(Anthropic 协议)、OpenAI、Gemini 三种主流 API 协议,让任何客户端零修改接入
- 核心层:集中管理 OAuth 账号池、Token 生命周期、配额感知调度、会话粘性
- 上游层:通过 Google Cloud Code v1internal API 完成请求,支持多端点降级(Sandbox → Daily → Prod)
- 明确不做:不做 SaaS 托管(强调本地运行隐私优先)、不做付费 API 聚合(那是 LiteLLM 的地盘)
战略意图
项目从 v1(简单账号切换器)→ v3(加入反代服务)→ v4(全功能 AI 调度中心)逐步演进。v4.1.31 的战略布局:
- 横向:接入 z.ai 作为 Anthropic 协议替代上游,形成多供应商韧性
- 纵向:从桌面应用延伸到 Docker 部署(headless 模式)
- 生态:ClientAdapter trait 为 opencode、Cherry Studio 等第三方工具提供定制兼容
- 安全:IP 黑白名单、User Token 多租户——为局域网共享场景做准备
核心价值提炼
创新之处
-
三层签名缓存(Signature Recovery Engine)(新颖度 5/5 | 实用性 5/5 | 可迁移性 3/5) 解决 Claude thinking 签名在客户端→代理→上游传递链中丢失的问题。L1 按 tool_use_id 索引,L2 做模型族交叉检测防止签名误用,L3 按会话指纹隔离避免跨会话污染。业界独有的签名恢复方案。
-
Token 估算自校准器(Estimation Calibrator)(新颖度 4/5 | 实用性 4/5 | 可迁移性 5/5) 运行时统计预估 token 与实际 token 的偏差,使用 EMA(60/40 权重)持续校准估算因子。解决了多语言(CJK)场景下 token 估算不准导致上下文压缩失误的问题。
-
模型级配额保护(新颖度 4/5 | 实用性 5/5 | 可迁移性 4/5) 传统方案在账号级别做配额保护。本项目创新性地实现了模型级别保护——同一账号的 Pro-High(0%)被保护,Pro-Low(100%)继续工作。通过 protected_models HashSet + Standard ID 归一化实现。
-
上下文分层压缩管道(L1/L2/L3)(新颖度 4/5 | 实用性 5/5 | 可迁移性 4/5) 三级压缩阈值(L1 40% → 工具结果裁剪,L2 55% → thinking 块压缩,L3 70% → 分叉+摘要),结合浏览器快照检测和 HTML 深度清洗,防止 prompt 超长。
-
客户端适配器 + 工具适配器双层适配(新颖度 3/5 | 实用性 5/5 | 可迁移性 5/5) ClientAdapter trait 按 User-Agent 识别客户端,ToolAdapter trait 按工具名匹配——两层适配完全解耦,符合开放-封闭原则。
可复用的模式与技巧
| 模式 | 描述 | 适用场景 |
|---|---|---|
| DashMap + CancellationToken | 无锁并发状态 + 优雅关闭后台任务 | 任何 Tokio 异步后台服务 |
| Serde 透明加密 | 自定义 serialize/deserialize 钩子实现存储层自动加密解密 | 需要安全存储敏感字段的 Rust 应用 |
| OnceLock + RwLock 全局状态 | 延迟初始化 + 运行时可变的全局配置 | Rust 全局配置管理 |
| 手写 Protobuf 操作 | 不依赖编译器的轻量级 varint 编解码 | 操控私有二进制协议 |
| 重试策略枚举化 | NoRetry/Fixed/Linear/Exponential 统一为类型安全值对象 | 任何需要重试逻辑的系统 |
| Tauri + Axum 双态架构 | Desktop GUI + Headless HTTP 服务共用核心逻辑 | 需要桌面版和服务器版并存的工具 |
关键设计决策
| 决策 | Trade-off |
|---|---|
| Tauri v2 替代 Electron | 开发复杂度增加,换来 5-6 倍内存节省 |
| 三协议 Mapper 层 | Claude request.rs 达 3,043 行维护成本高,换来客户端零修改接入 |
| DashMap 无锁并发 | 内存稍大,换来高并发下显著吞吐量提升 |
| 会话粘性三档模式 | CacheFirst 下限流等待可达 60 秒,换来 Prompt Cache 命中率大幅提升 |
| Desktop/Headless 双态 | Headless 丧失 UI 通知能力,换来 Docker 部署能力 |
竞品格局与定位
竞品对比矩阵
| 维度 | Antigravity-Manager | cockpit-tools | Draculabo版 | LiteLLM/OneAPI |
|---|---|---|---|---|
| Stars | 27,792 | 3,500 | 1,400 | 成熟开源 |
| 技术栈 | Tauri + Rust + React | Tauri + Rust + React | Electron + React | Python |
| 平台覆盖 | Google CC + z.ai | 12 个 AI 平台 | Google CC | 付费 API 聚合 |
| 调度深度 | 签名缓存/配额保护/压缩 | 基础账号管理 | 基础账号管理 | 负载均衡 |
| 部署形态 | GUI + Docker + CLI | CLI | GUI | 服务器 |
| 内存占用 | ~50MB(Tauri) | ~50MB | ~300MB(Electron) | Python 进程 |
差异化护城河
核心护城河在于调度深度:签名恢复解决了 Claude 生态的关键兼容性问题;模型级配额保护实现了账号利用率最大化;三协议统一网关消除了客户端适配门槛。在「免费 AI 会话转 API」这个垂直赛道上是最深度的实现。
竞争风险
- 致命风险:Google 正在系统性收紧风控——从 403 封号(#1822/#1883)到版本淘汰(#1314)再到服务禁用(#2228),工具的生存空间正在被压缩
- 安全质疑:Issue #2066 揭示 OAuth scope 过度申请(cloud-platform 级别)、Token 存储安全性等问题
- 替代风险:cockpit-tools 的多平台策略(12 vs 2)可能在单平台风控收紧后承接需求
生态定位
「AI 平台套利基础设施」——本质是将 Google/Anthropic 的免费 Web 额度工程化为可编程的 API 接口。技术实现精良,但核心价值建立在平台政策漏洞之上,属于「窗口期工具」而非持久性基础设施。
套利机会分析
- 信息差: 项目在中文 AI 圈已充分曝光,但其 Rust 系统编程技巧(DashMap 并发、Serde 透明加密、手写 Protobuf)和网关架构设计值得非此赛道的开发者学习
- 技术借鉴: 三协议 Mapper 架构可迁移到任何多协议 API 网关;签名缓存模式适用于任何需要「中间层补全上下文」的代理场景;Token 估算校准器适用于所有 LLM 集成场景
- 生态位: 填补了「免费 AI 额度」和「开发者工作流」之间的鸿沟,但这个鸿沟随时可能被平台方封堵
- 趋势判断: 高风险。Google 风控收紧趋势明确,项目 3 月份发布节奏已大幅放缓(4 个版本 vs 2 月 31 个)。长期价值存疑,但短期内仍是中文 AI 开发者圈最活跃的工具之一
风险与不足
- 平台依赖风险(致命级):核心价值建立在 Google Cloud Code 私有 API 之上,Google 已启动系统性封禁(#2228),项目随时可能失去核心功能
- 安全争议:Issue #2066 质疑 OAuth scope 过度(cloud-platform 级别)、明文存储凭据、Token 额度异常消耗——42 条评论显示社区高度关注
- 自定义许可证:非标准开源许可证(License: Other),商业使用和二次分发的法律边界不清晰
- 测试不足:66K 行代码仅 8 个测试文件,handler/mapper 层缺少集成测试,大规模重构风险高
- 单人依赖:lbjlaq 贡献 87% 代码且个人信息完全不公开,项目持续性依赖单一匿名开发者
- 开发放缓:3 月仅 22 次提交(vs 2 月 406 次),转入维护期可能意味着面对平台风控升级时响应不及时
行动建议
- 如果你要用它: 需要充分意识到封号风险(大量 Issue 报告 403/服务禁用)。建议使用独立账号而非主账号,开启配额保护避免过度消耗。对比 cockpit-tools(12 平台覆盖)做风险分散。仅建议短期使用,不建议作为生产依赖
- 如果你要学它: 重点关注
proxy/token_manager.rs(3,475 行,DashMap 并发 + P2C 调度 + 配额保护)→proxy/mappers/claude/(协议转换核心)→proxy/server.rs(Axum 路由 + 中间件链)→utils/protobuf.rs(手写 Protobuf 操作)。这些是 Rust 系统编程的优质学习素材 - 如果你要 fork 它: 最有价值的方向是 (1) 将网关架构泛化为通用 AI API Gateway(脱离 Google CC 依赖)(2) 增强安全性(修复 OAuth scope、加密存储)(3) 添加更多上游(Azure OpenAI、AWS Bedrock)实现真正的多云调度
知识入口
| 资源 | 链接 |
|---|---|
| DeepWiki | deepwiki.com/lbjlaq/Antigravity-Manager |
| Zread.ai | 未收录 |
| 官网 | lbjlaq.github.io/Antigravity-Manager |
| LINUX DO 社区 | 原帖、使用汇总 |
| 关联论文 | 无 |
| 在线 Demo | 无(需本地安装) |