Trivy 深度分析报告
一句话总结
云原生安全扫描领域的事实标准——用一个 Go 二进制文件统一覆盖容器镜像、文件系统、K8s 集群等 5 种目标的漏洞、IaC 错误配置、密钥泄露、SBOM 和许可证扫描。
值得关注的理由
- 行业标准地位:33.3K Stars,Docker Hub 拉取量 1.08 亿次,被 Harbor/GitLab/Azure Defender 作为默认扫描器集成
- 架构设计教科书:Analyzer 注册表自注册模式、Artifact-Backend 正交分离、OCI Artifact 数据分发、WASM 沙箱扩展——每个设计决策都值得学习
- 全面性无可匹敌:开源世界唯一同时覆盖漏洞+IaC+密钥+SBOM(双向)+许可证扫描的工具,且完全免费、支持离线部署
项目展示
Trivy 品牌标识——一站式安全扫描器。
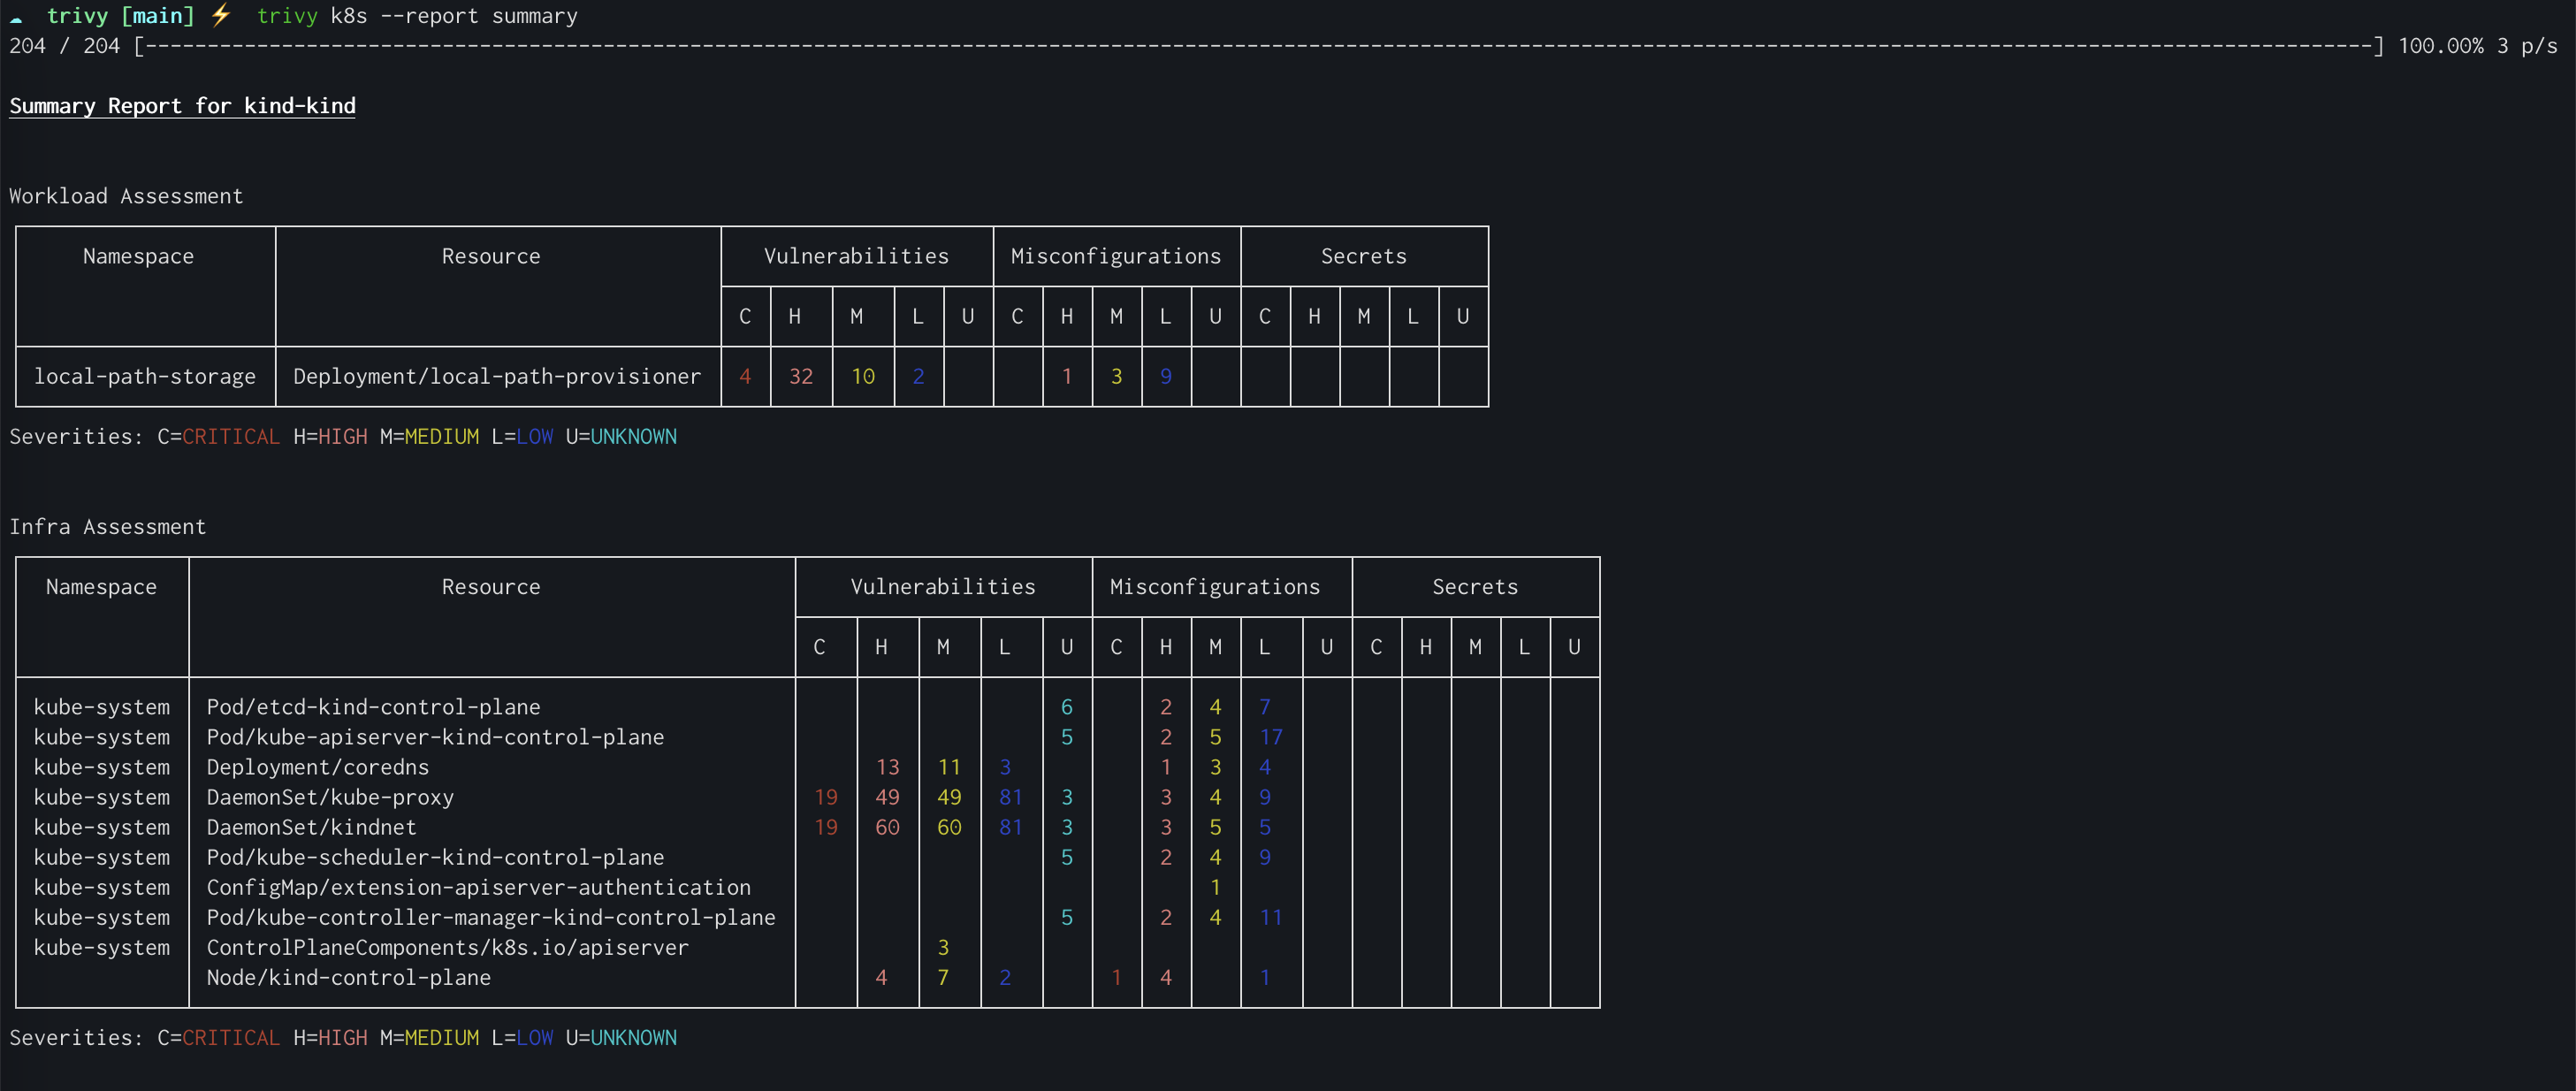
Kubernetes 集群安全扫描摘要视图。
项目画像
| 维度 | 数据 |
|---|---|
| GitHub | https://github.com/aquasecurity/trivy |
| Star / Fork | 33,342 / 121 |
| 代码行数 | 438,357 (Go 52.4%, JSON 40.1%, YAML 2.4%) |
| 项目年龄 | 84 个月(2019-03 首次提交) |
| 开发阶段 | 成熟期密集开发(月均 48 次提交,双周一版本,当前 v0.69.3) |
| 贡献模式 | 企业主导 + 社区贡献(Aqua Security,核心 3 人 + dependabot 自动化) |
| 热度定位 | 大众热门(33.3K Stars,Docker Hub 1.08 亿次拉取) |
| 质量评级 | 代码[优秀] 文档[优秀] 测试[优秀] |
作者视角:为什么存在这个项目
创始人/作者背景
Teppei Fukuda(@knqyf263),现居迪拜,Aqua Security 员工,874 次提交排名第一。Aqua Security 是以色列云原生安全公司,219 个开源仓库,2,181 GitHub followers。Liz Rice(前 Aqua CTO,云原生安全领域知名布道者)也在贡献者名单中。核心维护团队还包括 DmitriyLewen(568 次)和 nikpivkin(309 次)。
问题判断
Teppei 在云原生安全领域发现三个关键痛点:(1) 工具碎片化——容器扫描用 Clair,IaC 用 Checkov/tfsec,密钥用 truffleHog,开发者需维护多套工具链;(2) 漏洞数据库管理复杂——不同扫描器各自管理 CVE 数据库,格式和更新频率不一;(3) CI/CD 集成成本高——每个工具集成方式不同,需要大量胶水代码。时机恰好:2019 年正是容器和 K8s 大规模生产采用的关键期。
解法哲学
「单二进制、多目标、插件化」:
- 做:零配置体验(
brew install trivy && trivy image python:3.4-alpine即可首次扫描),漏洞 DB 自动从 OCI 仓库下载;Analyzer 注册表模式使新增语言支持只需一个文件;分层解耦(Artifact→Analyzer→Scanner→Report) - 不做:不做 SaaS 平台(留给商业版 Trivy Premium),不做运行时防护(留给 Falco 等项目),不做修复建议(留给 Snyk 等产品)
战略意图
Trivy 是 Aqua Security 的开源战略支柱:(1) 通过被 Harbor/GitLab/Azure Defender 默认集成建立行业标准;(2) 1.08 亿 Docker 拉取构建用户基础;(3) 商业版 Trivy Premium 提供企业级支持和高级功能。演进路线清晰:容器漏洞扫描(2019) → 多目标(2020-21) → 多能力/IaC/SBOM(2021-22) → 生态标准/VEX/Sigstore(2022-24) → 平台化/WASM 扩展(2024-26)。
核心价值提炼
创新之处
-
Analyzer 注册表 + init() 自注册(新颖度 4/5 | 实用性 5/5 | 可迁移性 5/5) 60+ 种分析器通过
init()自注册到全局 map,运行时按文件路径自动匹配。新增语言支持只需一个文件。是「开放-封闭原则」在 Go 中的优雅实践。 -
OCI Artifact 数据分发(新颖度 5/5 | 实用性 5/5 | 可迁移性 4/5) 漏洞数据库以 OCI Artifact 格式存储在 GHCR/GCR,复用容器仓库基础设施分发安全数据。对容器生态基础设施的创造性跨界复用。
-
SBOM 中间表示 + 双向能力(新颖度 4/5 | 实用性 5/5 | 可迁移性 4/5)
pkg/sbom/core/bom.go定义 SBOM IR,支持 CycloneDX/SPDX 多格式双向转换,既可生成 SBOM 也可消费 SBOM 执行漏洞扫描。 -
WASM 沙箱化模块扩展(新颖度 4/5 | 实用性 3/5 | 可迁移性 4/5) 通过 wazero 运行时支持 WebAssembly 扩展,用户可安全地自定义 Analyzer 和 Hook,无需修改核心代码。竞品中无类似能力。
-
六阶段 Hook 生命周期(新颖度 3/5 | 实用性 5/5 | 可迁移性 5/5) PreRun/PostRun/PreScan/PostScan/PreReport/PostReport 六个扩展点,商业插件和 WASM 模块通过此机制介入核心流程。
可复用的模式与技巧
- 全局注册表 + init() 自注册:Go 中实现「文件级隔离、自动发现」的标准模式,适用于日志处理器、数据解析器等
- OCI Artifact 数据分发:将版本化数据以 OCI 格式分发,复用容器仓库基础设施,适用于任何需要分发更新数据的场景
- Functional Options 模式:大量使用 Go Functional Options(
db.Option,artifact.Option),保持 API 向后兼容 - 内容哈希缓存键:基于 DiffID + 分析器版本的缓存键设计,保证正确性同时最大化命中率
- 多层缓存架构:FS/Redis/Memory/Remote/Nop 五种实现可切换,适用于不同部署场景
关键设计决策
- Artifact-Backend 正交分离:扫描目标(如何获取文件)与扫描能力(如何检测问题)解耦,通过
scan.Service组合。使得新增目标或能力不影响另一维度。 - Client/Server 双模式:通过 gRPC 支持 Server 端持有漏洞 DB + Client 端采集文件的分离部署,适用于大规模 CI 扫描场景减少 DB 下载开销。
- 仍为 v0.x 版本号:182 个版本发布但仍未 v1.0,保留了 API 变更的灵活性。这是成熟项目的务实策略——功能已稳定但不想被 SemVer 约束。
竞品格局与定位
竞品对比矩阵
| 维度 | Trivy | grype (11.7K) | osv-scanner (8.5K) | nuclei (27.5K) | Snyk(商业) |
|---|---|---|---|---|---|
| 扫描目标 | 镜像/FS/Repo/K8s/VM | 镜像/FS | FS/Repo | URL/主机 | 镜像/FS/Repo/IaC |
| 扫描能力 | 漏洞+IaC+密钥+SBOM+许可证 | 仅漏洞 | 仅漏洞 | 漏洞模板 | 漏洞+IaC+密钥+许可证 |
| SBOM | 生成+消费(双向) | 仅消费 | 无 | 无 | 仅生成 |
| 扩展机制 | WASM+插件+Rego | 无 | 无 | YAML 模板 | 无 |
| 离线部署 | 支持 | 支持 | 有限 | 支持 | 不支持 |
| 费用 | 完全免费 | 免费 | 免费 | 免费+商业 | 商业 |
差异化护城河
- 全面性护城河:开源世界唯一同时覆盖全部五种扫描能力的工具
- 生态嵌入护城河:作为 Harbor/GitLab/Azure Defender 默认扫描器,已嵌入云原生工具链关键节点
- 数据主权优势:完全开放数据+离线支持,对政府/金融/军工等数据敏感行业有天然优势
- WASM 平台化方向:沙箱化扩展能力使 Trivy 有潜力从「工具」升级为「平台」
竞争风险
- Snyk 在开发者体验和修复建议上领先,如果 Trivy 不加强 fix 能力会在「最后一英里」被替代
- Docker Scout 作为 Docker 原生方案,有「默认集成」的渠道优势
- 大规模扫描性能(#3421,111 comments)可能被 grype 等轻量竞品利用
生态定位
云原生安全基础设施的「扫描层」标准——定位于开发到部署的全生命周期安全扫描,与运行时防护(Falco)、策略引擎(OPA)互补。业界推荐策略:「Trivy 作为 CI/CD 基础扫描 + 商业工具作为高级补充」。
套利机会分析
- 信息差: 无——已是安全扫描领域最知名的开源项目。但 WASM 扩展机制的潜力可能被低估,目前社区对此了解不多
- 技术借鉴: (1) Analyzer 注册表模式可直接用于任何需要可扩展解析器/处理器的 Go 项目;(2) OCI Artifact 数据分发模式可用于分发 ML 模型、配置数据等;(3) 六阶段 Hook 生命周期适用于任何需要扩展点的核心流程;(4) 内容哈希缓存策略可用于构建系统增量编译
- 生态位: 云原生安全扫描的「基础设施层」,如同 Linux 之于操作系统
- 趋势判断: 持续稳定增长(月均 48 次提交),SBOM 和软件供应链安全是当前最热趋势,Trivy 完美卡位。IaC 扫描是最大增长点(
pkg/iac变更量 1,127 次远超其他模块)
风险与不足
- 供应链攻击事件:2026 年 3 月 trivy-action 遭两次供应链攻击(75 个标签被劫持注入凭证窃取脚本),核心仓库未受影响但声誉受损
- 大规模扫描性能:#3421(111 comments)反映镜像扫描超时问题,在大量镜像扫描场景下可能成为瓶颈
- 依赖复杂度:514 行 go.mod(~779 个依赖),多目标支持带来的代码复杂度(128K+ 行 Go 代码)增加维护负担
- 仍为 v0.x:182 个版本但未到 v1.0,API 稳定性承诺不如 v1+ 项目
- 长期 Issue 积压:#121(Fedora 支持,2019 年开放至今)等长期未解决的社区需求暗示维护者优先级与部分用户需求存在差异
- 商业开源的潜在风险:作为 Aqua Security 的商业战略资产,高级功能是否会逐步迁移到 Premium 版本值得关注
行动建议
- 如果你要用它: 容器/K8s/IaC 安全扫描的首选工具。如果需要修复建议用 Snyk 补充,如果追求轻量级仅做漏洞扫描可选 grype。企业级场景考虑 Client/Server 模式减少 DB 下载开销。注意固定 trivy-action 版本哈希而非标签(供应链攻击教训)
- 如果你要学它: 重点关注 (1)
pkg/fanal/analyzer/analyzer.go— 全局注册表模式的核心设计;(2)pkg/db/— OCI Artifact 数据库管理机制;(3)pkg/sbom/core/bom.go— SBOM 中间表示层;(4)pkg/extension/hook.go— 六阶段 Hook 生命周期 - 如果你要 fork 它: (1) 聚焦特定领域(如仅 IaC 扫描)可提取
pkg/iac独立使用;(2) 加强 WASM 模块生态和文档;(3) 优化大规模扫描性能(并行度调优、增量扫描)
知识入口
| 资源 | 链接 |
|---|---|
| DeepWiki | https://deepwiki.com/aquasecurity/trivy |
| Zread.ai | https://zread.ai/repo/aquasecurity/trivy |
| 关联论文 | Automated Vulnerability Scanning & Runtime Protection for Docker/Kubernetes: Integrating Trivy, Falco, and OPA (ResearchGate) |
| 在线 Demo | 无(CLI 工具,需本地安装) |
| 官方文档 | https://trivy.dev/docs/latest/ |
| 外部对比 | Snyk vs Trivy (2026) |